テレワークやクラウドサービスの普及が進む中、企業を標的としたサイバー攻撃は高水準で推移しており、中小・中堅企業が被害を受けるケースも目立つようになっています。万一のサイバー事故が発生した場合、原因調査・損害賠償といった費用に業務停止中の損失も加わり、事業継続に深刻な影響を及ぼすリスクがあります。
この記事では、サイバー保険が必要と言われる背景と具体的な理由から、補償内容の基本的な3つの区分、自社への必要性を判断するための具体的な観点、保険料に影響する要素と複数社を比較して選ぶ方法まで解説します。
増加するサイバー攻撃のリスク
サイバー攻撃のリスクは、特定の業種や大企業だけの問題ではなくなっています。攻撃手法の高度化と多様化が進む中、セキュリティ対策が比較的手薄な中小・中堅企業が被害を受けるケースが増えており、いつ自社が標的になってもおかしくない状況が続いています。
攻撃の手口も変化しています。フィッシングメールやランサムウェア(身代金型マルウェア)、ビジネスメール詐欺といった手口は以前から存在しますが、近年はAIを活用した精巧な偽メールや、複数の企業を連鎖的に巻き込むサプライチェーン型の攻撃も報告されています。テレワークやクラウドサービスの普及によって業務のオンライン化が加速したことで、攻撃の入口も多様化し、セキュリティ対策がより複雑な課題となっています。
中小企業が標的になる理由
中小企業がサイバー攻撃に狙われやすい背景には、主に2つの理由があります。
1つ目は、セキュリティ体制の脆弱性です。大企業と比べて専門のIT部署やセキュリティ担当者を置く余裕がない企業が多く、対策が十分に追いついていないケースがあります。攻撃者にとって侵入しやすい標的を選ぶことは効率的であり、対策の隙がある企業が狙われやすい構造になっています。
2つ目は、大企業へのサプライチェーン攻撃の踏み台として利用されるリスクです。中小企業のシステムに侵入し、取引先の大企業へのアクセス経路として悪用するケースが増えています。自社の情報が少量であっても、取引先との接続を持っているだけで攻撃の対象になり得ます。企業規模や業種に関係なく、サイバーリスクへの備えが必要とされる理由はここにあります。
サイバー保険が必要な理由
どれほどセキュリティ対策を強化しても、サイバー事故を完全にゼロにすることは困難です。事故が発生した後に生じる損害に備える手段として、サイバー保険が注目されています。ここでは、サイバー保険が必要な理由を3つの観点から整理します。
損害が高額になる
サイバー事故が発生した場合、企業が負担しなければならない費用は、想定以上に高額になることがあります。
まず、事故の原因や被害範囲を明らかにするためのフォレンジック調査(デジタル証拠の解析・調査)が必要です。この調査は高度な専門知識を要するため、調査対象となる端末やサーバーの台数が増えるにつれて費用も膨らみます。調査費用だけで数百万円から数千万円規模になるケースがあり、さらにシステムが損傷を受けた場合は復旧費用が別途かかります。
JNSAのインシデント損害額調査レポート第2版では、中小企業における損害額のイメージ(参考値)について、以下のようにまとめられています。
| 損害の種類 | 中小企業の損害額の参考値 |
|---|---|
| 事故原因・被害範囲調査費用 | 300~400万円 |
| コンサルティング費用 | 10~100万円 |
| 法律相談費用 | 30~100万円 |
| コールセンター費用 | 3か月の対応で700~1000万円 |
| 見舞金・見舞品購入費用 | 1万人へのプリペイドカード送付で650万円 |
| ネット炎上防止費用 | 対応内容によって大きく異なるが300~900万円のケースも |
| ダークウェブ調査費用 | 調査内容によって大きく異なるが数百万円以上の額となるケースも |
| クレジット情報モニタリング費用 | 1か月あたり100~500万円 |
| システム復旧費用 | 対応規模等によって大きく異なるが、数百~数千万円のケースも |
| 再発防止費用 | 対応規模等によって大きく異なるが、数百~数千万円のケースも |
| 超過人件費 | 対応規模等によって大きく異なるが、多くの従業員等が対応に追われるケースも |
個人情報が漏洩した場合は、被害を受けた顧客への通知費用、コールセンターの設置費用、被害者への損害賠償が発生します。漏洩した情報の種類や件数によっては、賠償総額が億単位に達することもあります。クレジットカード情報が漏洩し不正利用が発生した場合は、被害額の補填まで求められるケースがあり、賠償がさらに拡大する可能性があります。業務停止中の損失も加わると、資金面において事業継続の危機に直結する打撃となります。
専門的な初動対応が必要になる
サイバー事故が発生した直後の対応は、被害の拡大を防ぐうえで非常に重要です。しかし、侵入経路の特定、被害範囲の調査、顧客や取引先への通知、行政への報告といった作業は多岐にわたり、ITの専門知識がない担当者が自力で対処するのは困難です。
対応が遅れるほど被害が広がり、顧客や取引先への影響も大きくなります。早期に被害拡大を抑え込めるかどうかが、事故の深刻さを左右することになります。
サイバー保険の中には、事故発生時に対応できる緊急ホットラインや、フォレンジック専門業者の紹介、広報対応へのアドバイスといったサポートが付帯しているものもあります。保険金の補償だけでなく、こうした緊急時のサポート機能を目的に加入を検討する事業者も増えています。
セキュリティ対策との役割の違い
「セキュリティ対策をしているから保険は不要」と考える事業者もいますが、両者の役割は根本的に異なります。
セキュリティ対策は、攻撃を「防ぐ」ための手段です。一方、サイバー保険は事故が起きた後の「損害を補う」ための手段です。ファイアウォールの設置やウイルス対策ソフトの導入は侵入リスクを下げるうえで有効ですが、あらゆる攻撃を100%防ぐことは現実的に困難です。設定の不備や従業員の操作ミス、未知の攻撃手法によって被害が発生するケースは少なくありません。
セキュリティ対策で攻撃のリスクを下げながら、発生した事故の損害を保険でカバーする。この2つを組み合わせることで、より強固なリスク管理体制を構築することができます。どちらか一方に頼るのではなく、両方を備えておくことが重要です。
サイバー保険の補償内容
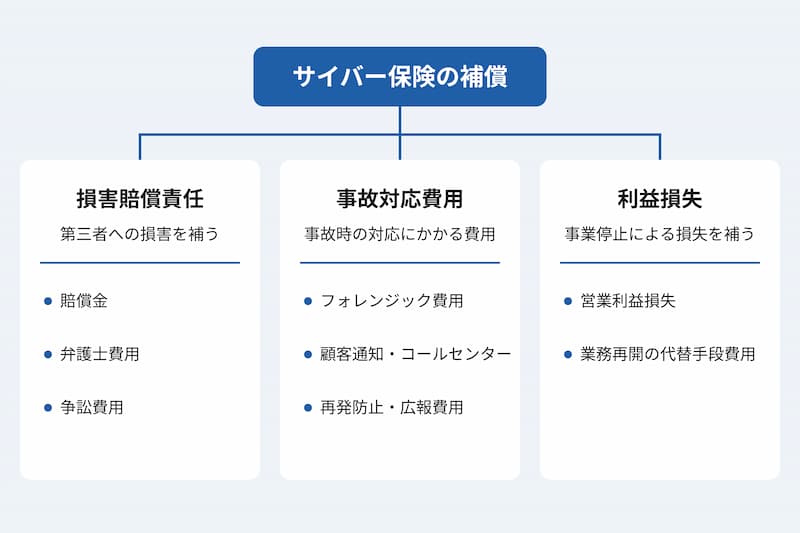
サイバー保険の補償は、大きく「損害賠償責任」「事故対応費用」「利益損失」の3つの区分に整理することができます。ただし、補償の具体的な範囲や内容は保険会社・商品によって異なるため、加入前に各社の内容を詳しく確認することが重要です。
<サイバー保険の補償内容3区分>
損害賠償責任の補償
サイバー事故によって第三者に損害を与えた場合、賠償金・弁護士費用・争訟費用が補償の対象となります。個人情報の漏洩や、自社システムを経由した攻撃によって取引先に損害が生じた場合などが該当します。
また、自社の従業員が顧客リストを意図的に持ち出して情報漏洩が起きた場合でも、補償の対象となる商品が多くあります。外部からの攻撃だけでなく、内部の人的リスクにも対応できる点は、サイバー保険の特徴のひとつです。
事故対応費用の補償
事故が発生した後の対応にかかる費用が補償されます。主な対象には、原因・被害範囲の調査費用(フォレンジック費用)、顧客・取引先への通知費用、コールセンターの設置・運営費用、再発防止策の策定費用、広報対応費用などが含まれます。
これらの費用は、事故の規模が大きくなるほど急増します。対象範囲や補償限度額は商品によって異なるため、事故対応費用がどの範囲まで補償されるかは、保険を選ぶ際の重要な確認ポイントとなります。
利益損失の補償
サイバー攻撃によってシステムが停止した場合、業務を継続できない期間が生じることがあります。この間に失われた営業利益の損失や、業務を再開するための代替手段にかかる費用を補償の対象とする商品があります。
ただし、ランサムウェアへの身代金支払いは、一般的に補償の対象外となります。身代金を支払ったとしてもデータが確実に復旧するとは限らず、支払い自体が犯罪者への資金提供になることから、身代金の支払いは原則として推奨されていません。加入前に補償対象外の範囲を確認しておくことが大切です。
自社に必要か判断する基準
サイバー保険の必要性は、自社の業務内容や体制によって異なります。「すべての企業に一律で必要」というわけではなく、自社の状況に照らして優先度を判断することが重要です。以下の3つの観点から確認することで、加入を検討すべきかどうかの判断材料が得られます。リスクが高い項目が多いほど、加入の優先度は上がります。
<自社へのサイバー保険必要性チェック>
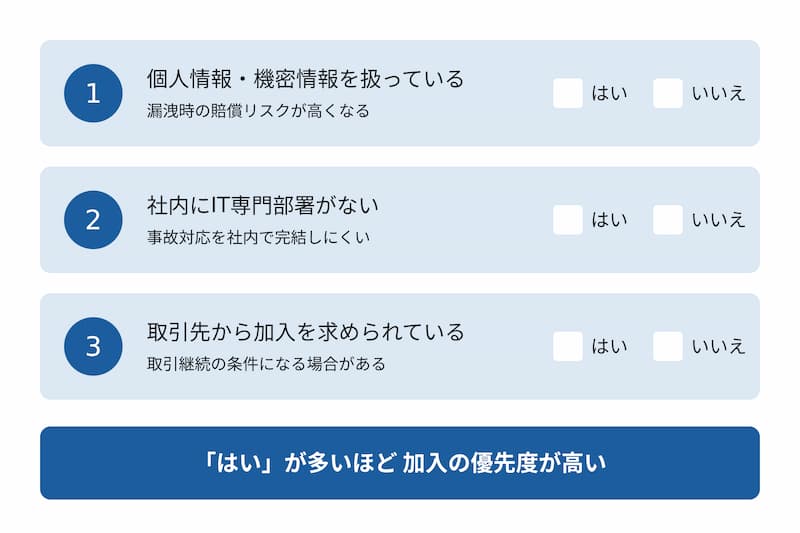
個人情報・機密情報を扱っている
顧客の氏名・連絡先・クレジットカード情報、あるいは取引先との契約内容や技術的な機密情報を保有している場合、漏洩が発生したときの賠償リスクは高くなります。保有する情報の件数が多いほど、被害が発生した場合の賠償総額も膨らみます。
「自社は大した情報を持っていない」と感じる場合でも、従業員の給与情報・経歴・マイナンバーといった人事・経理データはほぼすべての企業が保有しています。これらも漏洩した場合は賠償の対象となるため、扱う情報量が少ない企業であっても、一定のリスクは存在することを踏まえておく必要があります。
社内にIT専門部署がない
専任のIT担当者やセキュリティ部署がない企業では、サイバー事故が発生した際に自社だけで初動対応を完結させることが難しい状況にあります。被害が発生してから専門業者を探していては対応が遅れ、被害が拡大するリスクがあります。
緊急時のホットラインやフォレンジック業者の手配が付帯するサイバー保険に加入しておくことで、事故発生直後の対応を迅速に進めることができます。IT体制が手薄な企業ほど、こうした付帯サービスの実用的な価値が高くなります。
取引先から加入を求められている
大企業が取引先にサイバー保険への加入状況の確認や加入を求めるケースが見られるようになっています。入札・受注の要件としてサイバー保険の加入証明書の提出が求められる場合、加入は事実上必須となります。
取引の維持・拡大を考えるうえでも、加入の必要性を早めに確認しておくことが重要です。要件を満たしていないために商談が進まないといった事態を避けるためにも、取引先が加入を条件としているかどうかを事前に把握しておくとよいでしょう。
保険料の目安と選び方
サイバー保険の保険料は、企業の規模や扱う情報の種類、選択する補償の範囲によって大きく変わります。「費用が高そう」というイメージだけで検討をやめるのではなく、自社の状況に合った設計で複数社の見積もりを取り、内容を比較することが重要です。
保険料に影響する要素
保険料の算定に影響する主な要素には、年間売上・従業員数・業種・個人情報の保有件数・補償限度額・セキュリティ対策の実施状況などがあります。保有する個人情報の件数が多いほど、また補償限度額を高く設定するほど保険料は上がります。
加えて、自社のセキュリティ対策の実施状況が査定に影響するケースがあります。エンドポイント検出・対応ソフト(EDR)の導入や多要素認証の設定、定期的なセキュリティ教育の実施といった対策を行っている企業は、リスクが低いと評価されて保険料が抑えられる場合があります。ISMS(情報セキュリティマネジメントシステム)認証やプライバシーマークを取得している企業向けに割引制度を設けている保険商品もあるため、取得済みの認証がある場合は加入時に申告するとよいでしょう。
複数社を比較して選ぶ
サイバー保険は、同じ企業規模であっても、保険会社や商品によって補償範囲・付帯サービス・保険料が大きく異なります。1社の見積もりだけで判断すると、本来必要な補償が不足していたり、逆に自社には不要な補償に保険料を払い続けることになる可能性があります。
補償範囲・付帯サービスの内容・保険料の3点を軸に、複数社の内容を比較することが重要です。見積もりサービスを活用することで、効率的に比較検討を進めることができます。
まとめ
サイバー攻撃のリスクは、大企業だけでなく中小・中堅企業にとっても現実的な脅威となっています。事故が発生した場合、フォレンジック調査・損害賠償といった費用に業務停止中の損失も加わり、事業継続に影響を与えるほどの金額になることがあります。
セキュリティ対策は攻撃を防ぐための手段であり、サイバー保険は事故が起きた後の損害を補う手段です。両者の役割は根本的に異なるため、どちらか一方に頼るのではなく、組み合わせて備えることが重要です。
個人情報・機密情報を扱っている、社内にIT専門部署がない、取引先から加入を求められているといった状況に当てはまる場合は、特に加入を検討するとよいでしょう。保険料は企業の状況や補償設計によって異なるため、まずは複数社の見積もりを取り、補償内容と保険料を比較することから始めてみましょう。インズウェブの見積もりサービスを活用することで、サイバー保険を効率的に探すことができます。

